In diesem Artikel
Das Wichtigste in 60 Sekunden
Am 18. November 2026 veröffentlichte nginx zehn Sicherheitskorrekturen in 1.30.7 (Stable) und 1.31.9 (Mainline). Besonders brisant sind HTTP/2-Speicherfehler; je nach Konfiguration sind auch HTTP/3, TLS 1.3, Resolver und weitere Module betroffen. Nicht jeder Server ist über jede Lücke angreifbar. Entscheidend sind die Debian-Paketrevision, die aktivierten Funktionen und der jeweilige Patchstatus.
Alle Terminalbilder in diesem Beitrag sind echte Aufnahmen meines Debian-13-Servers vom 19. November 2026. Die frühen Aufnahmen wurden zugeschnitten und mit Überschriften versehen; die neuen Abendaufnahmen wurden nur als WebP komprimiert. Die sichtbaren Antworten sind unverändert. Private Admin-Routen und interne Backend-Adressen bleiben ausgeblendet.
Update vom 19. November 2026, abends (MEZ): Das korrigierte Debian-13-Paket 1.26.3-3+deb13u11 ist verfügbar und auf Worldnode installiert. Debian ordnet den Fix DSA-6642-1 zu. nginx läuft nach dem Upgrade. TLS 1.3 wurde anschließend nach Konfigurationsprüfung und Reload wieder aktiviert. Versionsgebundene lokale Anfragen lieferten auf beiden geprüften Diensten mit TLS 1.2 und TLS 1.3 jeweils HTTP 200. Session Tickets bleiben abgeschaltet. Die folgenden Vormittagsbelege dokumentieren den Zustand vor dem Update.
Ich habe meine Debian-13-Teststrecke auf dem produktiven Server Worldnode dokumentiert: Paketstand, Nginx-Konfiguration, PHP-Erkennung, HTTP/2 und HTTP/3, HTTPS, TLS 1.3 und TLS 1.2. Das sind beobachtete Prüfungen – kein Penetrationstest und kein Versprechen vollständiger Sicherheit.
Abend-Update: deb13u11 installiert, nginx läuft
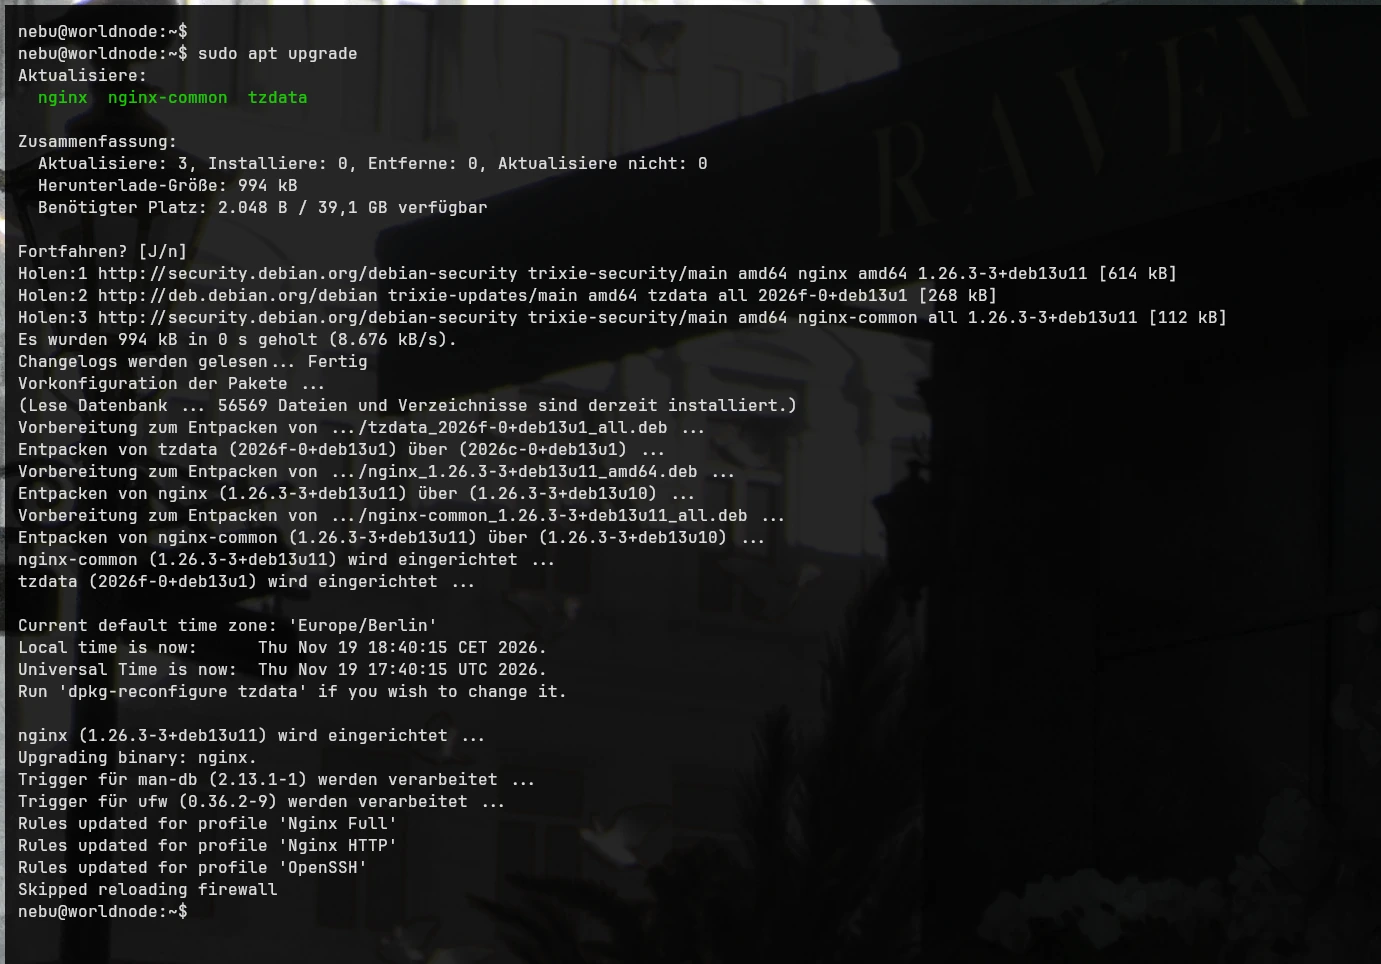
Am Abend habe ich die Paketlisten erneut mit sudo apt update aktualisiert. APT bot jetzt nginx und nginx-common in Version 1.26.3-3+deb13u11 aus trixie-security an. Nach einem erfolgreichen sudo nginx -t habe ich sudo apt upgrade ausgeführt. Beide nginx-Pakete wurden von deb13u10 auf deb13u11 aktualisiert. Zusätzlich wechselte tzdata von 2026c-0+deb13u1 auf 2026f-0+deb13u1; die Zusammenfassung nennt drei aktualisierte Pakete, keine Neuinstallationen, keine Entfernungen und keine zurückgehaltenen Updates.
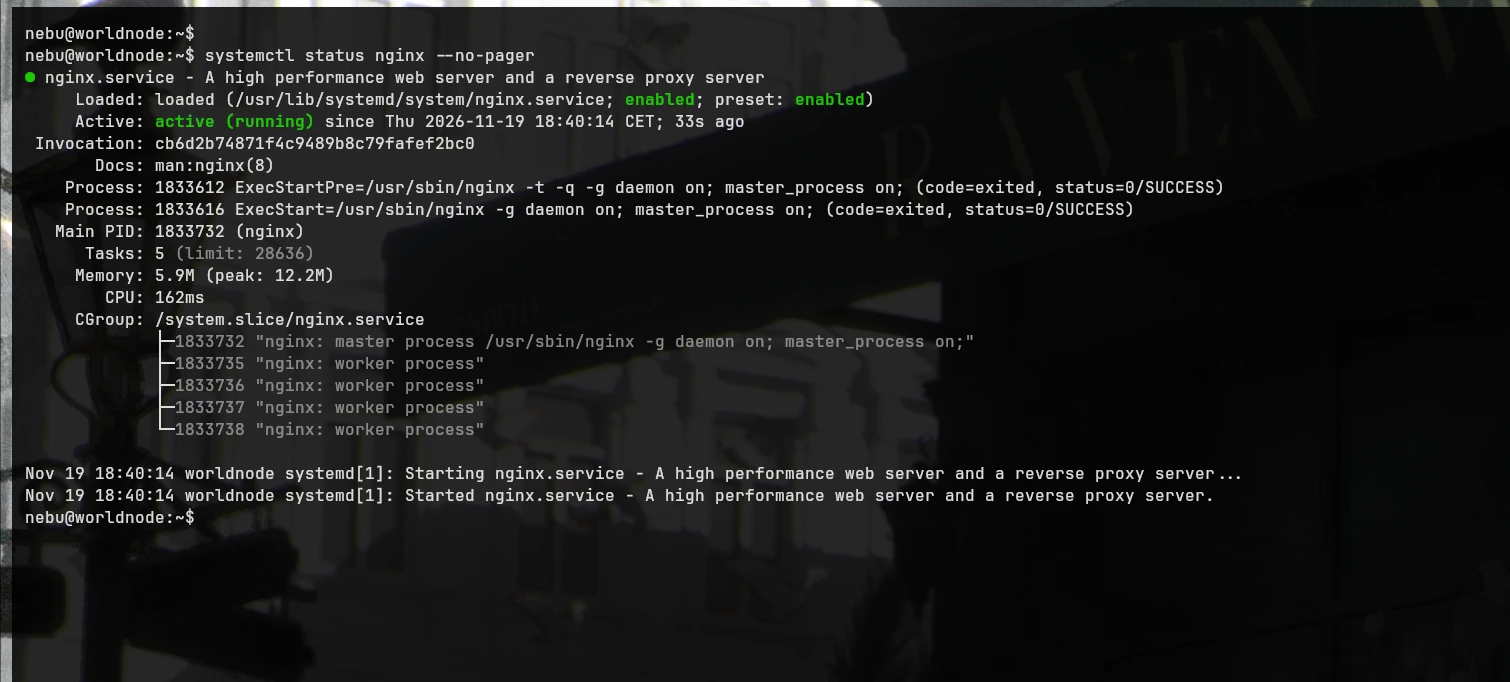
Die anschließende Abfrage systemctl status nginx --no-pager zeigt active (running) seit . Sowohl der vorgeschaltete Konfigurationstest als auch der Start endeten mit status=0/SUCCESS. Damit sind Paketinstallation und anschließender Dienststart belegt. Ein neuer HTTPS-Verbindungstest nach diesem Upgrade ist in diesen Aufnahmen nicht enthalten.
Direkt nach dem Upgrade: TLS 1.3 zunächst noch aus
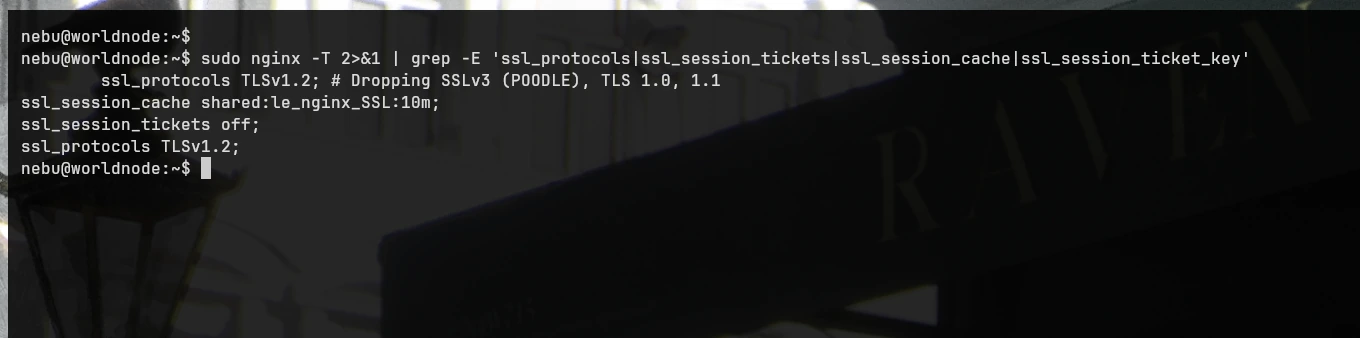
Die Konfigurationsabfrage unmittelbar nach dem Paketupdate zeigte noch zweimal ssl_protocols TLSv1.2; und zusätzlich ssl_session_tickets off;. Zu diesem Zeitpunkt hatte ich TLS 1.3 noch nicht wieder aktiviert. Das war eine vorläufige Betriebsentscheidung auf Worldnode: Debian führt die November-Korrekturen einschließlich CVE-2026-118899 inzwischen unter deb13u11. Die alte Aussage „Patch fehlt noch“ beschreibt nur den Vormittag. Die Wiederfreigabe von TLS 1.3 folgte im unten dokumentierten, separat geprüften Schritt; die Abschaltung von Session Tickets ist eine eigene Einstellung.
Später am Abend: TLS 1.3 reaktiviert und getestet
Nachdem Debian CVE-2026-118899 für das installierte Paket 1.26.3-3+deb13u11 als behoben bestätigte, habe ich die vorübergehende TLS-1.3-Sperre noch am 19. November 2026 zurückgenommen. Vor der Änderung wurden beide Konfigurationsdateien gesichert und die Protokolldirektiven auf ssl_protocols TLSv1.2 TLSv1.3; gesetzt. Der Konfigurationstest mit sudo nginx -t war erfolgreich; anschließend habe ich die Konfiguration mit sudo systemctl reload nginx übernommen. Die Einstellung für Session Tickets blieb unverändert.
Danach habe ich auf Worldnode gezielte HTTPS-Verbindungstests ausgeführt. Jede Anfrage begrenzte die minimale und maximale TLS-Version auf denselben Wert und verband sich per --resolve direkt mit 127.0.0.1; der öffentliche Hostname blieb für SNI und Zertifikatsprüfung erhalten. --noproxy '*' schloss einen konfigurierten Client-Proxy aus. Alle vier Anfragen lieferten HTTP 200:
| Dienst | Nur TLS 1.2 | Nur TLS 1.3 |
|---|---|---|
| Website | HTTP 200 | HTTP 200 |
| Social-Dienst | HTTP 200 | HTTP 200 |
Damit sind nach dem Reload funktionierende lokale HTTPS-Verbindungen mit Zertifikatsprüfung über beide Protokollversionen bestätigt. Die Ergebnisse wurden im anschließenden Austausch bestätigt; für diesen Schritt ist kein zusätzlicher Terminal-Screenshot enthalten. Sie sind kein Exploit-Test und kein Test von einem externen Client. Die früheren Aufnahmen mit ausschließlich TLS 1.2 bleiben oben als zeitliche Dokumentation der vorübergehenden Maßnahme erhalten.
Was ist neu? Nginx-Sicherheitslücken vom 18. November 2026
Die neuen Upstream-Versionen schließen zehn getrennte Fehler. Ein Bericht über „nginx verwundbar“ ohne Modulprüfung ist wenig hilfreich: Ein HTTP/3-Fehler setzt HTTP/3 voraus; der Mail-Proxy-Fehler braucht den Mail-Proxy. Einige Fehler können unter spezifischen Bedingungen Speicherbeschädigung oder Codeausführung ermöglichen, während die TLS-1.3-Lücke einen Worker blockieren kann. Wer einen öffentlichen Webserver betreibt, sollte die Herstellerhinweise und das Distributionspaket gemeinsam betrachten.
| CVE | Komponente | Wichtigste Voraussetzung |
|---|---|---|
| CVE-2026-123007 | HTTP/2 flow control | HTTP/2 listener |
| CVE-2026-123633 | HTTP/2 use-after-free | HTTP/2 und Upstream |
| CVE-2026-121810 | HTTP/3 use-after-free | HTTP/3/QUIC und Upstream |
| CVE-2026-123634 | Resolver use-after-free | variable Upstreams und SSI/Mirror |
| CVE-2026-118899 | TLS 1.3 request body | HTTPS mit TLS 1.3 |
| CVE-2026-113425 | Mail proxy use-after-free | Mail-Proxy mit auth_http |
| CVE-2026-125283 | alias + try_files | alias, map-Variable und Regex-Captures |
| CVE-2026-120967 | stream client certificate/SNI | stream-Modul mit Client-Zertifikaten |
| CVE-2026-123640 | stream ssl_preread | stream-Modul mit ssl_preread |
| CVE-2026-120993 | stream PROXY protocol v2 | nur bestimmte neuere 1.31-Versionen |
Wichtig: CVE-2026-120993 betrifft laut nginx nur Versionen 1.31.4 bis 1.31.8 und nicht den hier betrachteten Debian-1.26.3-Zweig. Die Tabelle ist eine Funktionsübersicht, keine Behauptung, dass alle zehn CVEs auf jedem Debian-13-Server ausnutzbar seien.
Debian 13: Warum nginx 1.26.3 nicht automatisch einen alten Sicherheitsstand bedeutet
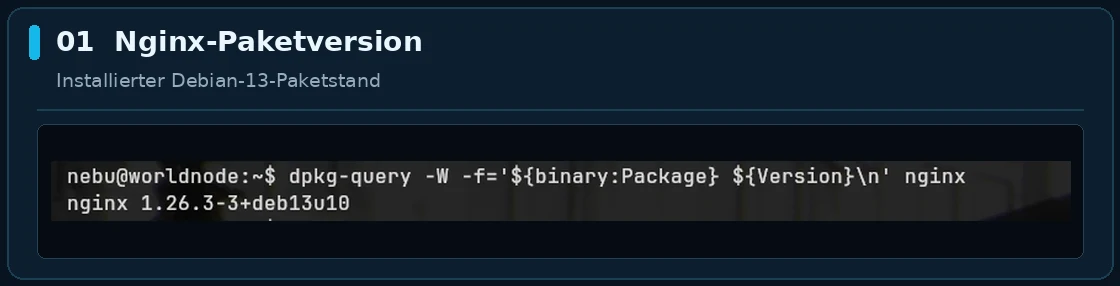
Debian übernimmt Sicherheitsfixes oft als Backport in eine stabile Paketlinie. Der Name 1.26.3 allein sagt deshalb zu wenig. Vergleiche immer die ganze Debian-Paketrevision und den offiziellen Tracker. Für die neue November-Meldung war am Vormittag des 19. November in den geprüften APT-Paketlisten 1.26.3-3+deb13u10 sowohl installiert als auch Installationskandidat – ein neuer Fix wurde dort noch nicht angeboten.
dpkg-query -W -f='${binary:Package} ${Version}\n' nginx
apt-cache policy nginx
apt list --upgradable
Diese Befehle lesen den Paketstatus aus. Mit sudo apt update aktualisierst du bei Bedarf ausschließlich die Paketlisten; Pakete werden dadurch noch nicht installiert.
Server selbst prüfen: die kopierbaren Befehle
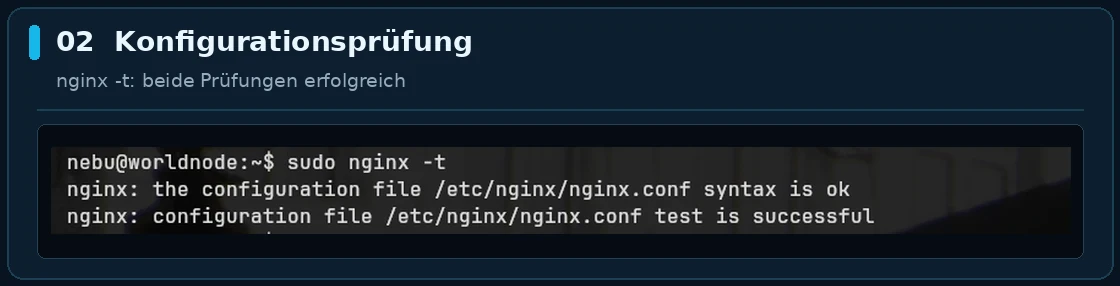
1. Nginx-Konfiguration auf Syntax prüfen
sudo nginx -tDie Meldungen syntax is ok und test is successful bestätigen eine gültige Konfiguration. Sie schließen keine Sicherheitslücke.
2. HTTP/2 suchen
sudo nginx -T 2>/dev/null | grep -nE '^[[:space:]]*(listen[[:space:]][^;]*http2|http2[[:space:]]+on;)' || echo 'Keine HTTP/2-Direktive gefunden'Im Praxischeck gab es keinen Treffer. Das ist ein gutes Indiz dafür, dass die beiden HTTP/2-spezifischen Lücken nicht über diese Nginx-Konfiguration erreichbar sind. Prüfe die vollständige Ausgabe von nginx -T sowie gegebenenfalls vorgeschaltete Proxies separat.
3. HTTP/3 / QUIC suchen
sudo nginx -T 2>/dev/null | grep -nE '^[[:space:]]*(listen[[:space:]][^;]*quic|http3[[:space:]]+on;)' || echo 'Keine HTTP/3-/QUIC-Direktive gefunden'4. PHP-Pakete korrekt interpretieren
dpkg-query -W -f='${db:Status-Abbrev} ${binary:Package} ${Version}\n' 'php*' 2>/dev/null || trueEin Paketname ohne Version heißt nicht, dass das Paket installiert ist. ii steht für installiert; un kennzeichnet nicht installiert. Auf Worldnode wurde bei der Prüfung keine installierte Debian-PHP-Laufzeit gefunden. Container, selbst kompilierte Binaries und andere Laufzeitumgebungen erfordern eigene Checks.
5. TLS-Versionen kontrollieren
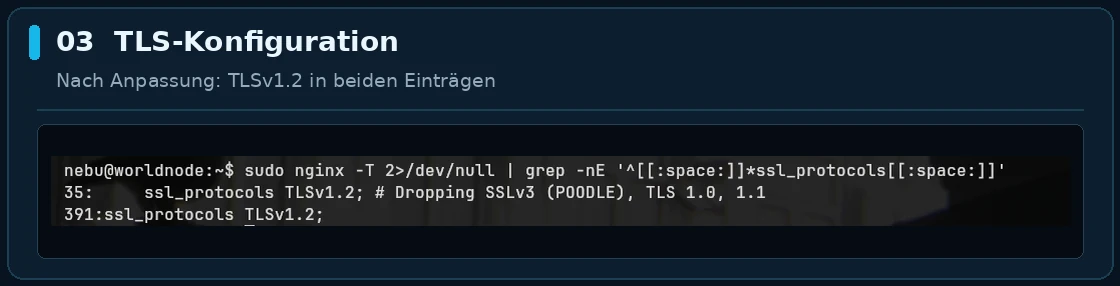
sudo nginx -T 2>/dev/null | grep -nE '^[[:space:]]*(listen|ssl_protocols)[[:space:]]'Vor der vorübergehenden Umstellung am Vormittag waren HTTPS-Listener mit TLS 1.3 konfiguriert. Die neue Schwachstelle CVE-2026-118899 betrifft unter bestimmten Umständen das Einlesen eines HTTP-Request-Bodys über TLS 1.3 und kann einen Worker blockieren. Ein normales HTTP 200 beweist nicht, dass der Server frei von dieser Lücke ist.
6. Sicherheitsupdates prüfen
sudo tail -n 35 /var/log/unattended-upgrades/unattended-upgrades.logAuf meinem Debian-13-Server sind automatische Sicherheitsupdates über unattended-upgrades aktiviert. Die Aktualisierungen und ihre Protokolle werden regelmäßig kontrolliert.
Die Logs beweisen, ob und wann der Dienst lief. Welche Paketquellen er akzeptiert und welche Pakete tatsächlich installiert wurden, muss getrennt geprüft werden. Ein erfolgreicher Lauf kann außerdem keine Schwachstelle beheben, für die es noch keinen Distributionspatch gibt.
Wenn der Debian-Patch noch fehlt: vorübergehende Absicherung
Die bevorzugte Lösung ist immer ein vom Distributor bereitgestelltes Sicherheitsupdate. Solange für eine konkrete Lücke noch keine korrigierte Paketrevision angeboten wird, können passende Konfigurationsmaßnahmen die Angriffsfläche reduzieren:
- HTTP/2: auf externen Nginx-Listenern deaktivieren, sofern du es nicht benötigst; CERT-EU empfiehlt das als Zwischenmaßnahme für CVE-2026-123007 und CVE-2026-123633.
- HTTP/3: nicht aktivieren beziehungsweise bei relevanter Schwachstelle vorübergehend ausschalten.
- TLS 1.3: als gezielte Übergangsmaßnahme für CVE-2026-118899 aus den tatsächlich wirksamen
ssl_protocols-Einstellungen entfernen und TLS 1.2 weiter anbieten. Das ist kein allgemeiner Rat, TLS 1.3 dauerhaft zu deaktivieren. - Weitere Funktionen: Mail-Proxy, Resolver mit variablen Upstreams, SSI/Mirror,
alias/try_filesundstream-Module auf konkrete Relevanz prüfen.
Niemals blind per Such-und-Ersetzen konfigurieren: Auf produktiven Hosts können mehrere server-Blöcke, ein http-Kontext und von Certbot verwaltete Include-Dateien beteiligt sein. Zuerst Backup, danach gezielte Änderung, nginx -t, kontrollierter Reload und Verbindungstests. Certbot kann Konfigurationsdateien bei späteren Aktualisierungen wieder ersetzen; den Workaround danach erneut kontrollieren.
sudo nginx -t
sudo systemctl reload nginx
Nachkontrolle: Ein HTTPS-Aufruf mit --tlsv1.3 --tls-max 1.3 wurde nach der Änderung abgewiesen (HTTP 000). Mit --tlsv1.2 --tls-max 1.2 antworteten die getesteten Websites mit HTTP 200. Dabei wurde keine Ausnutzung der Schwachstelle versucht.
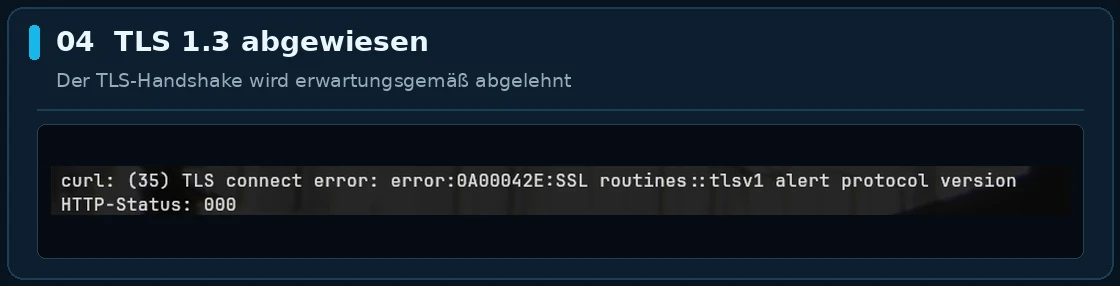
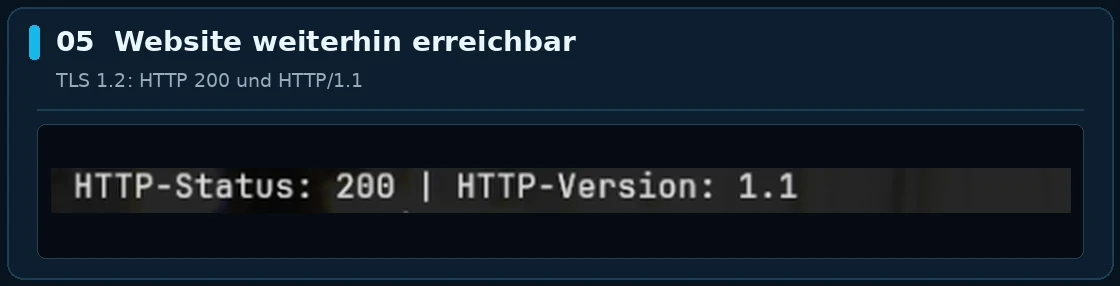
Zusätzlich wurde der zweite geprüfte HTTPS-Dienst mit derselben Gegenprobe getestet:
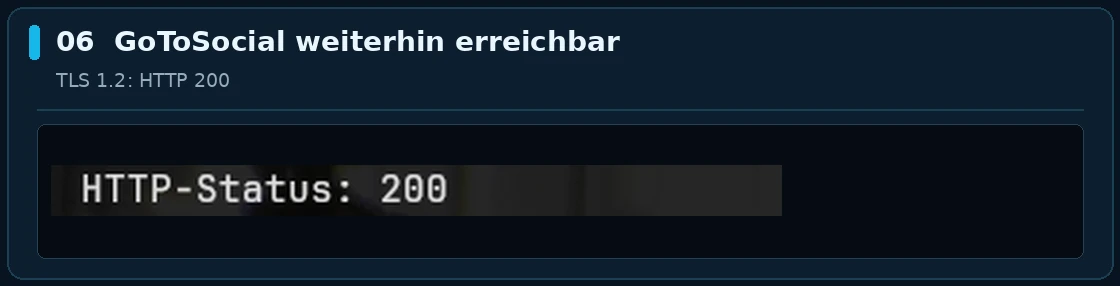
Die echten Screenshots wurden bewusst auf ungefährliche Terminalausschnitte zugeschnitten. Private Admin-Pfade, interne Portzuordnungen, Sitzungskontrollen und vollständige VHost-Dateien gehören nicht in einen öffentlichen Sicherheitsartikel.
Und die PHP-Sicherheitsupdates vom 19. November?
Für den 19. November waren weitere PHP-Sicherheitsupdates angekündigt. Die genaue Versionslage muss zum Veröffentlichungszeitpunkt geprüft werden. PHP und Nginx sind getrennte Komponenten: Ein Nginx-Webserver muss nicht automatisch PHP ausführen. Wer WordPress oder andere PHP-Anwendungen betreibt, sollte PHP-Version, PHP-FPM und die eigene Paketquelle separat prüfen. Eine URL mit .php bedeutet übrigens nicht automatisch, dass dort PHP ausgeführt wird – auch eine statische HTML-Seite kann unter diesem Pfad ausgeliefert werden.
FAQ: Nginx-Update November 2026
Ist Debian 13 mit nginx 1.26.3 automatisch unsicher?
Nein, nicht allein wegen der Upstream-Nummer. Prüfe die vollständige Debian-Paketrevision und die konkrete CVE im Debian Security Tracker. Am Vormittag war deb13u10 für mehrere November-CVEs noch als verwundbar eingestuft. Am Abend wurde das korrigierte deb13u11 auf Worldnode installiert.
Reicht es, HTTP/2 zu deaktivieren?
Nur für die HTTP/2-spezifischen Angriffsflächen. TLS 1.3, Resolver, HTTP/3 oder andere Module müssen separat bewertet werden.
Ist TLS 1.2 grundsätzlich sicher?
Ein korrekt konfiguriertes TLS 1.2 kann weiterhin sinnvoll eingesetzt werden. Die vorübergehende Abschaltung von TLS 1.3 war hier eine gezielte Maßnahme gegen eine konkrete Nginx-Schwachstelle und kann nach Installation des korrigierten Pakets und gezielter Prüfung zurückgenommen werden. Auf Worldnode wurde TLS 1.3 noch am selben Abend nach Installation von deb13u11, Konfigurationsprüfung und Tests beider Protokollversionen auf beiden Diensten wieder aktiviert.
Sind unattended-upgrades ein Ersatz für manuelle Prüfungen?
Nein. Automatische Updates können nur bereits bereitgestellte Pakete installieren. Die Logs, die aktivierten Paketquellen, Dienstneustarts und die jeweils betroffenen Funktionen bleiben wichtig.
Warum HTTP 200 und HTTP-Version 1.1 trotz TLS 1.2?
HTTP und TLS sind unterschiedliche Protokollebenen: HTTP/1.1 kann problemlos über TLS 1.2 transportiert werden.
Fazit: Echte Serverprüfung statt Panik – aber ohne falsche Entwarnung
Der Praxischeck zeigte keine aktivierten HTTP/2- oder HTTP/3-Direktiven, keine installierte Debian-PHP-Laufzeit und einen funktionsfähigen Nginx. Beim ursprünglichen Check wurde die relevante TLS-1.3-Angriffsfläche vorsorglich deaktiviert und mit positiven TLS-1.2-Gegentests geprüft. Die ursprünglichen Workarounds waren eine Risikominderung und ersetzten den damals noch ausstehenden Patch nicht. Am Abend wurde das korrigierte Debian-Paket deb13u11 installiert und der laufende nginx-Dienst bestätigt. Anschließend wurde TLS 1.3 wieder freigegeben: Vier versionsgebundene lokale Anfragen bestätigten HTTP 200 über TLS 1.2 und TLS 1.3 auf beiden Diensten.
Passender älterer Beitrag: Debian 13: Die nginx-Sicherheitsmeldung vom Oktober 2026 mit Original-Logs.
Primärquellen und Stand
- Debian DSA-6642-1: korrigiertes Trixie-Paket deb13u11
- nginx: Security Advisories
- nginx: Release News vom 18. November 2026
- Debian Security Tracker: nginx
- Debian: CVE-2026-118899
- CERT-EU Security Advisory 2026-022
- LinuxNews.de: Ausgangsmeldung
Quellenstand: 19. November 2026: Vormittagscheck, ergänzt um Paketupgrade, Dienstprüfung und TLS-1.3-Reaktivierung mit vier lokalen Verbindungstests am Abend (MEZ). Fixstand anhand DSA-6642-1 aktualisiert; spätere Änderungen im Debian Security Tracker prüfen. Die ursprünglichen Befunde sind durch Terminalaufnahmen belegt; Reload und vier Verbindungstestergebnisse wurden im anschließenden Austausch vom Betreiber bestätigt. Ein externer Penetrationstest wurde nicht durchgeführt.